
ಇ-ಮುದ್ರಾ ಭದ್ರತಾ ಲೋಪದ ಕುರಿತು ಕೇಂದ್ರ ಸರ್ಕಾರ ಸ್ಪಷ್ಟನೆ; ನಿಜಕ್ಕೂ ಏನಾಯ್ತು?
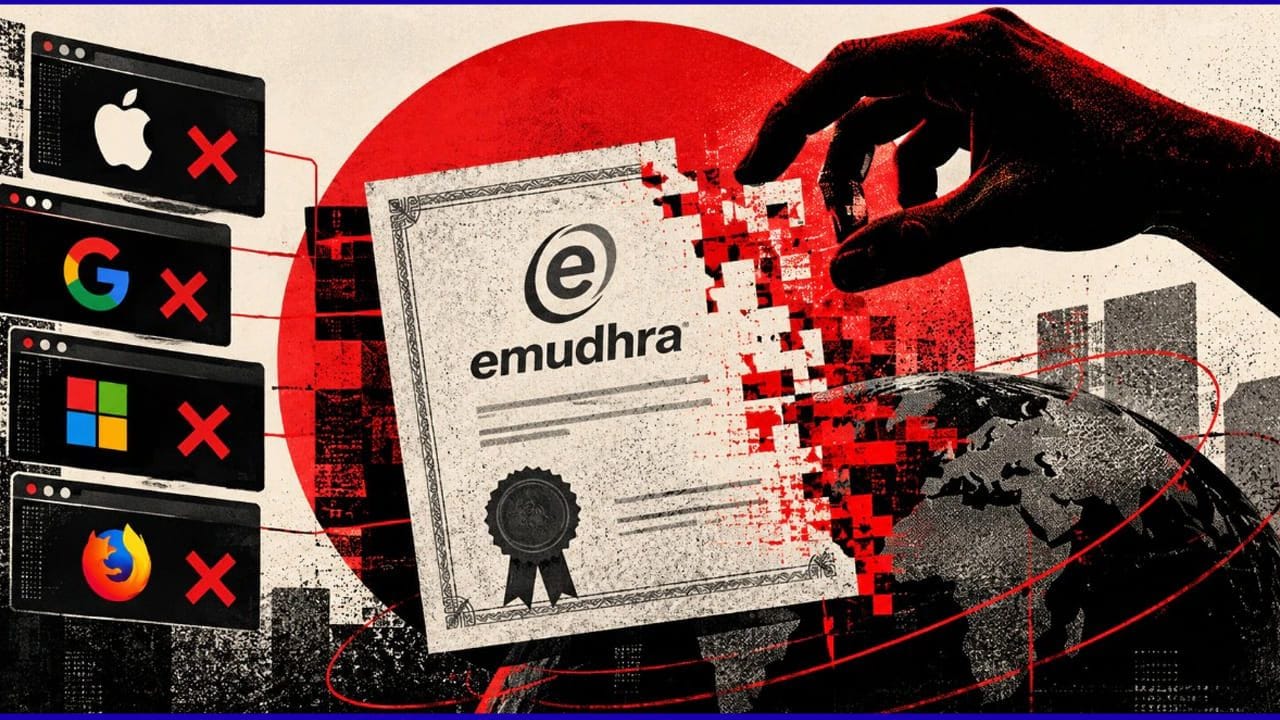
ಇ-ಮುದ್ರಾ ಸಂಸ್ಥೆಯಲ್ಲಿನ ಭದ್ರತಾ ದೋಷಗಳ ಕುರಿತಾದ ವರದಿಗಳಿಗೆ ಕೇಂದ್ರ ಎಲೆಕ್ಟ್ರಾನಿಕ್ಸ್ ಮತ್ತು ಮಾಹಿತಿ ತಂತ್ರಜ್ಞಾನ ಸಚಿವಾಲಯ ಸ್ಪಷ್ಟನೆ ನೀಡಿದೆ. ಇದರ ತನಿಖೆಗಾಗಿ ವಿಶೇಷ ತಂಡವನ್ನು ರಚಿಸಲಾಗುತ್ತಿದೆ. ಇ-ಮುದ್ರಾ ಕಂಪನಿಯು ಪ್ರಪಂಚದಾದ್ಯಂತದ ಜನಪ್ರಿಯ ವೆಬ್ ಬ್ರೌಸರ್ಗಳು ಮತ್ತು ಆಪರೇಟಿಂಗ್ ಸಿಸ್ಟಮ್ಗಳಿಗೆ ಡಿಜಿಟಲ್ ಪ್ರಮಾಣಪತ್ರಗಳನ್ನು ಸಹ ನೀಡುತ್ತದೆ. ಈ ಪ್ರಮಾಣಪತ್ರಗಳು ವೆಬ್ಸೈಟ್ಗಳು, ಸಾಫ್ಟ್ವೇರ್ ಮತ್ತು ಆನ್ಲೈನ್ ಮಾಹಿತಿಗೆ ಭದ್ರತೆಯನ್ನು ಒದಗಿಸುವಲ್ಲಿ ಪ್ರಮುಖ ಪಾತ್ರ ವಹಿಸುತ್ತವೆ. ಕಂಪನಿಯು ಮುಖ್ಯವಾಗಿ ಅಂತಾರಾಷ್ಟ್ರೀಯ ಮಾನದಂಡಗಳಿಗೆ ಅನುಗುಣವಾಗಿ ಸ್ವತಂತ್ರವಾಗಿ ಆಡಿಟ್ ನಡೆಸುವ ಸೇವೆಗಳನ್ನು ಸಹ ಒದಗಿಸುತ್ತದೆ. ಆದರೆ, ಕೇಂದ್ರ ಎಲೆಕ್ಟ್ರಾನಿಕ್ಸ್ ಮತ್ತು ಮಾಹಿತಿ ತಂತ್ರಜ್ಞಾನ ಸಚಿವಾಲಯಕ್ಕೆ ಒದಗಿಸಲಾದ ಸೇವೆಗಳೊಂದಿಗೆ ಇದಕ್ಕೂ ಯಾವುದೇ ಸಂಬಂಧವಿಲ್ಲ ಎಂದು ತಿಳಿಸಿದೆ.
Updated on: Oct 21, 2026 | 9:13 PM
ನವದೆಹಲಿ, ಅಕ್ಟೋಬರ್ 21: ಭಾರತೀಯ ಪ್ರಮುಖ ಡಿಜಿಟಲ್ ಪ್ರಮಾಣಪತ್ರ ಸಂಸ್ಥೆಯಾದ ಇ-ಮುದ್ರಾ ಕಂಪನಿಯ ಸೈಬರ್ ಭದ್ರತಾ ಲೋಪ ಪ್ರಕರಣಕ್ಕೆ ಸಂಬಂಧಿಸಿದಂತೆ ಸಾರ್ವಜನಿಕ ವಲಯದಲ್ಲಿ ವ್ಯಕ್ತವಾಗುತ್ತಿರುವ ಭೀತಿ ಹಾಗೂ ಸುಳ್ಳು ವದಂತಿಗಳ ಕುರಿತು ಕೇಂದ್ರ ಎಲೆಕ್ಟ್ರಾನಿಕ್ಸ್ ಮತ್ತು ಮಾಹಿತಿ ತಂತ್ರಜ್ಞಾನ ಸಚಿವಾಲಯ ಸ್ಪಷ್ಟನೆ ನೀಡಿದೆ. ಕೇಂದ್ರ ಸರ್ಕಾರ ಈ ಘಟನೆಯನ್ನು ಗಂಭೀರವಾಗಿ ಪರಿಗಣಿಸಿದ್ದು, ಈ ಪ್ರಕರಣದ ತನಿಖೆಗೆ ವಿಶೇಷ ಸಮಿತಿಯನ್ನು ರಚಿಸಿದೆ. ಇದರ ನಡುವೆ ಸಾಮಾಜಿಕ ಜಾಲತಾಣಗಳಲ್ಲಿ ಹರಡುತ್ತಿರುವ ಅನಗತ್ಯ ಸುಳ್ಳು ಆಪಾದನೆ ಮತ್ತು ಭೀತಿಯ ಕುರಿತು ಸರ್ಕಾರವು ಸ್ಪಷ್ಟನೆ ನೀಡಿದೆ.
ಕೇಂದ್ರ ಸರ್ಕಾರದ ಸ್ಪಷ್ಟನೆಯೇನು?:
ಇ-ಮುದ್ರಾ ಕಂಪನಿಯು ಎರಡು ಪ್ರತ್ಯೇಕ ಕ್ಷೇತ್ರಗಳಲ್ಲಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ. ಅವುಗಳಲ್ಲಿ ಒಂದು ಡಿಜಿಟಲ್ ಸಹಿ ಮತ್ತು ಇ-ಸೈನ್ ಸೇವೆಗಳು. ಇದು ಕೇಂದ್ರ ಎಲೆಕ್ಟ್ರಾನಿಕ್ಸ್ ಮತ್ತು ಮಾಹಿತಿ ತಂತ್ರಜ್ಞಾನ ಸಚಿವಾಲಯದ ವ್ಯಾಪ್ತಿಗೆ ಬರುವ ‘ಕಂಟ್ರೋಲರ್ ಆಫ್ ಸರ್ಟಿಫೈಯಿಂಗ್ ಅಥಾರಿಟೀಸ್’ (ಸಿಸಿಎ) ನಿಯಂತ್ರಣದಲ್ಲಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ.
ಇದನ್ನೂ ಓದಿ: PM Mudra Scheme: ಮಹಿಳೆಯರಿಗೆ ವರದಾನವಾಗುತ್ತಿರುವ ಪಿಎಂ ಮುದ್ರಾ ಯೋಜನೆ
ಇನ್ನೊಂದು, ಅಂತಾರಾಷ್ಟ್ರೀಯ ಡಿಜಿಟಲ್ ಪ್ರಮಾಣಪತ್ರಗಳ ವಿತರಣೆ. ಇದು ವಿವಿಧ ವೆಬ್ಸೈಟ್ಗಳು, ಸಾಫ್ಟ್ವೇರ್ಗಳು ಹಾಗೂ ಆನ್ಲೈನ್ ಸಂವಹನಗಳ ಭದ್ರತೆಗಾಗಿ ಜಾಗತಿಕ ಬ್ರೌಸರ್ಗಳು ಮತ್ತು ಆಪರೇಟಿಂಗ್ ಸಿಸ್ಟಮ್ಗಳಿಂದ ಮಾನ್ಯತೆ ಪಡೆದ ಪ್ರಮಾಣಪತ್ರಗಳನ್ನು ನೀಡುವ ಸೇವೆ.
Sources — A security incident concerning eMudhra’s Public Key Infrastructure (PKI) was reported in the public domain. MeitY has taken serious note of the reported incident. A special team has been constituted to investigate the matter. However, some social media accounts are indulging in fear-mongering about the impact of this incident. The facts of the case are as follows:
eMudhra operates in two distinct areas:
1. Issuance of Digital Signature Certificates and eSign services, regulated by the Controller of Certifying Authorities (CCA) under MeitY.
2. Issuance of digital certificates trusted by major browsers and operating systems, used to secure websites, software and online communications.
The second function is international in nature and operates under a global trust framework. It is governed by international standards and subject to independent audits, including WebTrust audits conducted by BDO International Limited. The reported security incident pertains to this only. MeitY is not involved in its audit. The impact of this incident on Indian websites and applications has been very limited and for a very short interval. MeitY remains engaged with all the stakeholders to resolve this incident at the earliest. CERT-In has also issued an advisory in r/o the incident, including the mitigation measures. Further details will be shared upon completion of the investigation. Important to note that Digital Signature Certificates and eSign services regulated by CCA remain completely unaffected by this incident.
— ANI (@ANI) October 21, 2026
ಪ್ರಸ್ತುತ ವರದಿಯಾಗಿರುವ ಭದ್ರತಾ ಲೋಪವು ಕೇವಲ ಇ-ಮುದ್ರಾ ಸಂಸ್ಥೆಯ ಅಂತಾರಾಷ್ಟ್ರೀಯ ಡಿಜಿಟಲ್ ಪ್ರಮಾಣಪತ್ರ ಸೇವೆಗೆ ಮಾತ್ರ ಸೀಮಿತವಾಗಿದೆ. ಈ ವಿಭಾಗವು ಜಾಗತಿಕ ನಿಯಮಾವಳಿಗಳಡಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತಿದ್ದು, ‘ಬಿಡಿಒ ಇಂಟರ್ನ್ಯಾಷನಲ್ ಲಿಮಿಟೆಡ್’ ನಡೆಸುವ ‘ವೆಬ್ಟ್ರಸ್ಟ್’ ಆಡಿಟ್ ಸೇರಿದಂತೆ ಸ್ವತಂತ್ರ ಆಡಿಟ್ಗೆ ಒಳಪಟ್ಟಿರುತ್ತದೆ.
ಇದನ್ನೂ ಓದಿ: ಎಸ್ಬಿಐ ಡೇಟಾ ಡಾರ್ಕ್ ವೆಬ್ನಲ್ಲಿ ಸೋರಿಕೆ: 3,897 ಗ್ರಾಹಕರ ವೈಯಕ್ತಿಕ ಮಾಹಿತಿ ಪತ್ತೆ
ಕೇಂದ್ರ ಎಲೆಕ್ಟ್ರಾನಿಕ್ಸ್ ಮತ್ತು ಮಾಹಿತಿ ತಂತ್ರಜ್ಞಾನ ಸಚಿವಾಲಯ ಇದರ ಆಡಿಟ್ ಪ್ರಕ್ರಿಯೆಯಲ್ಲಿ ಭಾಗಿಯಾಗಿರುವುದಿಲ್ಲ. ಈ ಭದ್ರತಾ ಘಟನೆಯಿಂದ ಭಾರತೀಯ ವೆಬ್ಸೈಟ್ಗಳು ಮತ್ತು ಮೊಬೈಲ್ ಅಪ್ಲಿಕೇಶನ್ಗಳ ಮೇಲಾದ ಪರಿಣಾಮವು ಅತ್ಯಂತ ಸೀಮಿತವಾಗಿದ್ದು, ಅತ್ಯಲ್ಪ ಸಮಯಕ್ಕೆ ಮಾತ್ರ ಸೀಮಿತವಾಗಿತ್ತು. ಭಾರತದ ಸಿಸಿಎ ನಿಯಂತ್ರಣದಲ್ಲಿರುವ ಡಿಜಿಟಲ್ ಸಿಗ್ನೇಚರ್ ಸರ್ಟಿಫಿಕೇಟ್ ಹಾಗೂ ಇ-ಸೈನ್ ಸೇವೆಗಳು ಸಂಪೂರ್ಣವಾಗಿ ಸುರಕ್ಷಿತವಾಗಿದ್ದು, ಈ ಘಟನೆಯಿಂದ ಅವುಗಳಿಗೆ ಯಾವುದೇ ರೀತಿಯ ಧಕ್ಕೆಯಾಗಿಲ್ಲ ಎಂದು ಸಚಿವಾಲಯ ತಿಳಿಸಿದೆ.
ಕೇಂದ್ರ ಎಲೆಕ್ಟ್ರಾನಿಕ್ಸ್ ಮತ್ತು ಮಾಹಿತಿ ತಂತ್ರಜ್ಞಾನ ಸಚಿವಾಲಯವು ಪ್ರಸ್ತುತ ಘಟನೆಯನ್ನು ಬೇಗ ಬಗೆಹರಿಸಲು ಎಲ್ಲಾ ಸಂಬಂಧಿತ ಸಂಸ್ಥೆಗಳೊಂದಿಗೆ ಸಂಪರ್ಕದಲ್ಲಿದೆ. ಜೊತೆಗೆ ಭಾರತೀಯ ಕಂಪ್ಯೂಟರ್ ತುರ್ತು ಸ್ಪಂದನಾ ಪಡೆ ಈಗಾಗಲೇ ಅಗತ್ಯ ಮುನ್ನೆಚ್ಚರಿಕೆ ಮತ್ತು ಪರಿಹಾರ ಕ್ರಮಗಳ ಕುರಿತು ಅಧಿಕೃತ ಮಾರ್ಗದರ್ಶಿ ಸೂಚನೆಯನ್ನು ಹೊರಡಿಸಿದೆ.
ಇನ್ನಷ್ಟು ರಾಷ್ಟ್ರೀಯ ಸುದ್ದಿಗಳನ್ನು ಓದಲು ಇಲ್ಲಿ ಕ್ಲಿಕ್ ಮಾಡಿ